各分校、直属工作站,校内部门、单位:
2017年5月12日起,在国内外网络中发现爆发基于Windows网络共享协议进行攻击传播的蠕虫恶意代码,这是不法分子通过改造之前泄露的NSA黑客武器库中“永恒之蓝”攻击程序发起的网络攻击事件,涉及到国内用户(已收到多起高校案例报告),已经构成较为严重的攻击威胁。
一、 漏洞描述
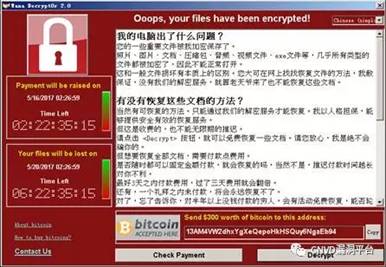
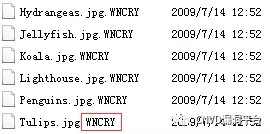
恶意代码会扫描开放445文件共享端口的Windows机器,无需用户任何操作,只要开机上网,不法分子就能在电脑和服务器中植入勒索软件、远程控制木马、虚拟货币挖矿机等恶意程序。一旦感染,磁盘文件会被病毒加密为.onion或.WNCRY后缀,只有支付高额赎金才能解密恢复文件,对重要数据造成严重损失。当用户主机系统被该勒索软件入侵后,弹出下图所示勒索对话框。
二、针对未中毒计算机及服务器的应急处理措施
(一)立即查看各计算机及服务器,启用防火墙;
(二)关闭远程桌面,关闭445、135、137、138、139端口,关闭网络共享;
(三)强化网络安全意识:不明链接不要点击,不明文件不要下载,不明邮件不要打开。
(四)尽快(今后定期)备份自己电脑中的重要文件资料到移动硬盘、U盘,备份完后脱机保存该磁盘。
(五)针对不同的系统,下载相对应的安全补丁对系统进行更新,链接附后。
三、针对已中毒计算机及服务器的应急处理措施
在没有解密密钥情况下,中病毒计算机中的文件恢复的成本非常高昂、难度非常大。若确定计算机已经中毒,应将该计算机隔离或断网(拔网线),以免进行病毒扩散。若存在该计算机备份,则启动备份恢复程序。若没有重要文件,可通过对磁盘全盘进行格式化,重装系统恢复使用。
链接如下:
针对Windows XP SP3 的安全更新
http://download.windowsupdate.com/d/csa/csa/secu/2017/02/windowsxp-kb4012598-x86-custom-chs_dca9b5adddad778cfd4b7349ff54b51677f36775.exe
针对Windows Server 2003 的安全更新
http://download.windowsupdate.com/c/csa/csa/secu/2017/02/windowsserver2003-kb4012598-x86-custom-chs_b45d2d8c83583053d37b20edf5f041ecede54b80.exe
针对基于64位Windows XPSP2系统的安全更新
http://download.windowsupdate.com/d/csa/csa/secu/2017/02/windowsserver2003-kb4012598-x64-custom-enu_f24d8723f246145524b9030e4752c96430981211.exe
http://download.windowsupdate.com/d/csa/csa/secu/2017/02/windowsserver2003-kb4012598-x64-custom-jpn_9d5318625b20faa41042f0046745dff8415ab22a.exe
针对基于64位WindowsServer 2003系统的安全更新
http://download.windowsupdate.com/c/csa/csa/secu/2017/02/windowsserver2003-kb4012598-x64-custom-chs_68a2895db36e911af59c2ee133baee8de11316b9.exe
附件:PC防火墙、路由器配置方法
信息中心
2017年5月14日

 融合服务门户
 AI专区
